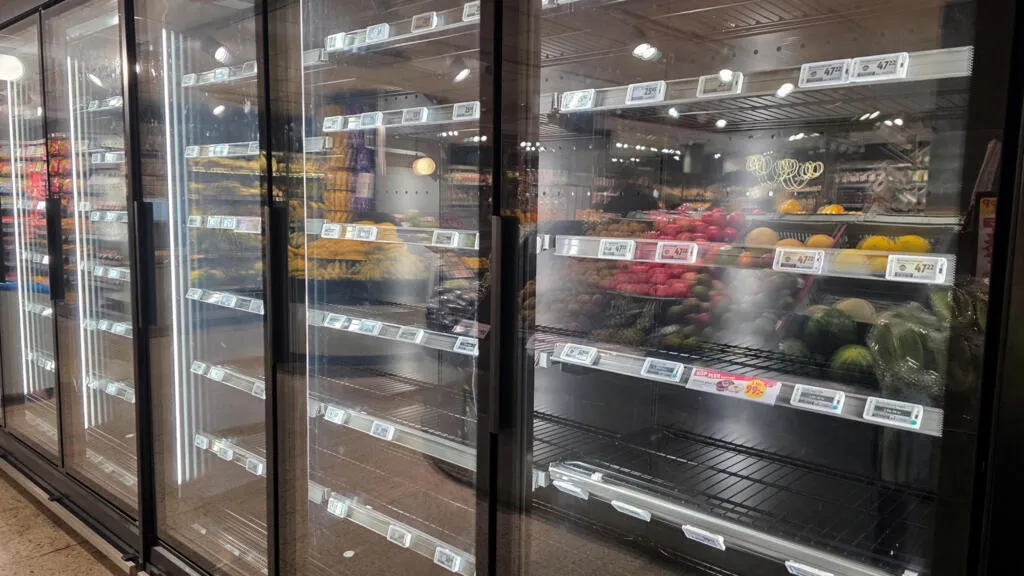
上周一上午,比利时、爱沙尼亚、芬兰、卢森堡及瑞典等地的众多超市突然遭遇同样劫难:冷柜温度骤升,库存食品大量腐坏,这与法国十月经历的事件几乎一模一样,都迫使商户不得已清空变质商品。
2026年11月2日,斯德哥尔摩某超市的制冷设备因网络入侵而失效,柜内商品已被清空。© Marie Mannes / REUTERS
攻击者通过渗透计算机网络来远程控制实体设施。在法国事件中,他们将矛头指向丹麦巨头丹佛斯所提供的温控系统——这套方案已被无数零售店铺所采纳。
本轮欧洲多国超市事件与十月法国遭遇形成呼应,深刻警示世人:互联网化设备所潜伏的危害被众多商业机构严重低估,而这种漠视正在引发越来越严重的后果。
Almond网络安全顾问公司的负责人安托万·奥坦说明,那些曾长期运作于离线状态的工业机械(如冷冻压缩机)已逐步实现网络接入,以便于进行远程监督与调配。
Synacktiv机构的防护工程师凯文·泰利耶进一步阐述:「此类控制系统能集中处理多个制冷装置。多数情形下,它呈现为一个浏览器界面。使用者只需输入口令进入系统,就可按需修改各台冰柜的设定温度」。
但他随即提醒,这些管理窗口「本应处于内部网络空间」,「绝不该公开暴露在因特网上」。然而部分实装「对任何具有初级技能的操作者」都形同虚设。
Zscaler公司防护专家奥利维尔·达洛伊表示,在缺乏周全防御的状况下,不论汽车、电力还是轨道交通等任何领域,所有接网的「生产场所或运行设备」都将处于同样危险之中。
一位不愿具名的安全专家指出,产业级基础设施所以存在脆弱性,根本上源于它们混用了资讯科技框架与作业技术器械,其中许多组件已属陈年旧物。
一旦黑客打破网络大门,就能抵达掌控这些机器的核心指令,进而在现实空间中制造真实伤害。
达洛伊进一步分析指出,侵犯路径大致归为两类:利用程序漏洞进行渗透,要么盗用他人凭证来绕过认证。
据法国国家信息安全局局长文森特·斯特鲁贝尔回述,十月份法国所遭的黑手之所以成功得手,皆因存在「原始阶段的防护空白」。
他指明症结所在:「这些制冷设施赤裸裸地暴露于网络中而无防掩,管理方并未采取任何特殊加固措施,密钥设定极其脆弱」。
对于此次事件幕后的操纵者身份,答案或许出人意料——「范围很广」。泰利耶强调,鉴于此番突击「难度系数并不高」,因而无法断定幕后主使是否为拥有充足资源的组织。